스마트폰 스미싱 문자 클릭했을 때 대처 방법 5가지, 지금 바로 실행하세요
“택배 배송 오류”, “모바일 청첩장”, “건강검진 결과 확인”…
일상적인 문자처럼 위장해 악성 앱을 깔게 만들거나 금전을 갈취하는 스미싱(SMS Phishing) 피해가 날로 교묘해지고 있습니다. 출처가 불분명한 문자의 링크(URL)를 얼떨결에 누르거나 악성 앱까지 설치되었다면, 초 단위로 빠르게 대처해야 내 소중한 자산과 개인정보를 지킬 수 있습니다.
오늘 안내해 드리는 스미싱 문자 클릭 시 즉시 실행해야 할 대처 방법 5가지를 순서대로 따라 하셔서 추가 피해를 완벽히 차단해 보세요.
💡 스미싱 링크 클릭 시 발생하는 위협 요소
스미싱 문자에 포함된 URL을 클릭하면 다음과 같은 치명적인 위험에 노출됩니다.
| 피해 유형 | 발생 위험 내용 |
| 악성 앱(APK) 자동 설치 | 스마트폰 내 금융 정보, 연락처, 사진, 공인인증서 강제 탈취 |
| 소액결제 피해 | 나도 모르는 사이에 스마트폰 소액결제 승인 진행 |
| 전화/문자 가로채기 | 금융사나 경찰에 신고 전화를 걸어도 해커에게 연결되도록 조작 |
📌 핵심 법칙: 스미싱 피해는 ‘초기 골든타임 10분’ 안에 어떤 조치를 취하느냐에 따라 피해 유무가 갈립니다.
🛠️ 스미싱 문자 클릭 시 골든타임 대처 방법 5가지
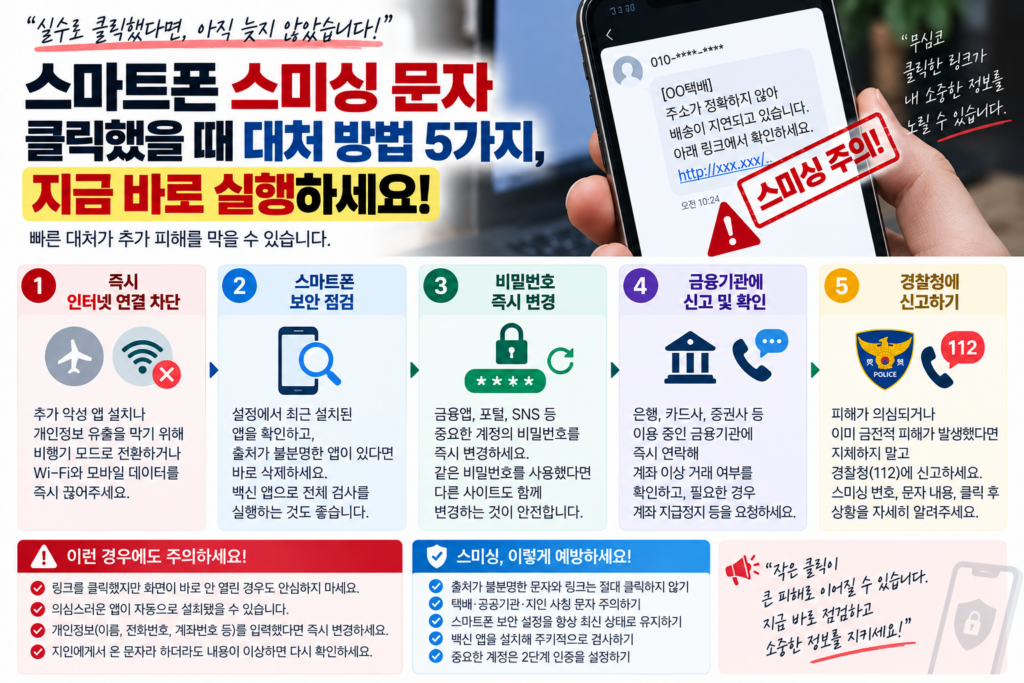
문자를 누른 것을 인지한 즉시 아래 5개 단계를 순서대로 실행하세요.
1. 비행기 탑승 모드(Airplane Mode) 켜기 및 Wi-Fi 차단
가장 먼저 해야 할 일은 스마트폰의 모든 통신(데이터/Wi-Fi)을 즉시 끊는 것입니다.
- 이유: 악성 앱이 설치되었더라도 외부 서버로 내 개인정보나 금융 정보를 송신하지 못하도록 데이터를 완전 차단하기 위함입니다.
- 방법: 스마트폰 상단바를 내려 [비행기 탑승 모드]를 활성화하고, Wi-Fi도 꺼져 있는지 확인합니다.
2. 악성 앱 삭제 및 모바일 백신 정밀 검사
스마트폰에 임의로 설치된 악성 파일이나 앱을 찾아 즉시 삭제해야 합니다.
- 방법: [설정] > [애플리케이션] 메뉴로 이동하여 본인이 직접 설치하지 않은 생소한 앱(특히 파일명이
.apk형태이거나 이름이 없는 앱)을 삭제합니다. - 시티즌코난, V3 Mobile Plus, 알약M 등 정식 모바일 백신 앱을 실행해 [정밀 검사]를 진행하세요.
3. 계좌정보 통합관리서비스에서 ‘계좌정보 일괄 지급정지’
내 명의의 은행 계좌에서 돈이 빠져나가는 것을 즉시 차단해야 합니다.
- 방법: PC나 타인의 안전한 스마트폰으로 ‘어카운트인포(payinfo.or.kr)’ 접속 또는 앱을 실행합니다.
- [내계좌 한눈에] > [계좌정보 일괄 지급정지] 메뉴를 이용하면, 내 명의로 된 모든 은행 계좌의 출금을 한 번에 동결시킬 수 있습니다.
4. 명의도용 방지 서비스(M세이퍼) 가입하여 개통 차단
해커가 탈취한 신분증 정보로 내 명의의 알뜰폰이나 신규 회선을 개통하는 것을 막아야 합니다.
- 방법: PC를 이용해 명의도용 방지 서비스인 엠세이퍼(msafer.or.kr)에 접속합니다.
- [가입제한 서비스]를 신청하여 내 명의로 신규 이동통신 가입이나 휴대전화 개통이 불가능하도록 설정하세요.
5. 소액결제 차단 및 112·118 즉시 신고
스마트폰 소액결제 한도를 즉시 축소하거나 차단하고 관련 기관에 신고합니다.
- 소액결제 차단: 이용 중인 통신사 앱이나 고객센터를 통해 소액결제 한도를 ‘0원’으로 변경하거나 결제를 차단합니다.
- 피해 신고: 경찰청(112) 또는 한국인터넷진흥원(118)에 전화하여 피해 사실을 접수하고 지급정지 및 악성 앱 차단 안내를 받으세요.
🔐 스미싱 예방을 위한 평소 스마트폰 설정 2가지
이 사건을 계기로 평소 스마트폰 보안 설정을 강화해 두는 것이 좋습니다.
- 출처를 알 수 없는 앱 설치 제한: [설정] > [보안 및 개인정보 보호] > [출처를 알 수 없는 앱 설치]를 모두 ‘허용 안 함’으로 변경합니다.
- 소액결제 차단 설정: 평소 소액결제를 쓰지 않는다면 미리 차단해 두는 것이 가장 안전합니다.
📋 스미싱 대처 후 체크리스트
모든 조치를 마친 뒤 아래 항목을 점검해 보세요.
- [ ] 비행기 탑승 모드로 데이터를 즉시 차단했는가?
- [ ] 백신 앱 정밀 검사를 통해 악성 APK 파일을 삭제했는가?
- [ ] 어카운트인포에서 계좌 일괄 지급정지를 신청했는가?
- [ ] 엠세이퍼(mSafer)를 통해 신규 회선 개통을 차단했는가?
- [ ] 주요 사이트(네이버, 구글 등) 비밀번호를 안전한 다른 기기에서 변경했는가?
🔗 함께 읽으면 좋은 보안 가이드 (내부 링크 연동)
이전에 쓰신 구글/네이버 계정 보안 글의 실제 주소(URL)를 아래 링크에 걸어두시면 방문자의 체류 시간을 늘릴 수 있습니다.
📝 마치며
스미싱 문자를 실수로 눌렀더라도 당황하지 않고 비행기 모드 실행, 계좌 지급정지, 명의도용 차단을 신속하게 진행하면 대형 피해를 충분히 막을 수 있습니다. 오늘 안내해 드린 대처법 5가지를 잘 기억해 두시고, 소중한 개인정보와 자산을 안전하게 지키시길 바랍니다!

댓글 0
첫 댓글을 남겨보세요.